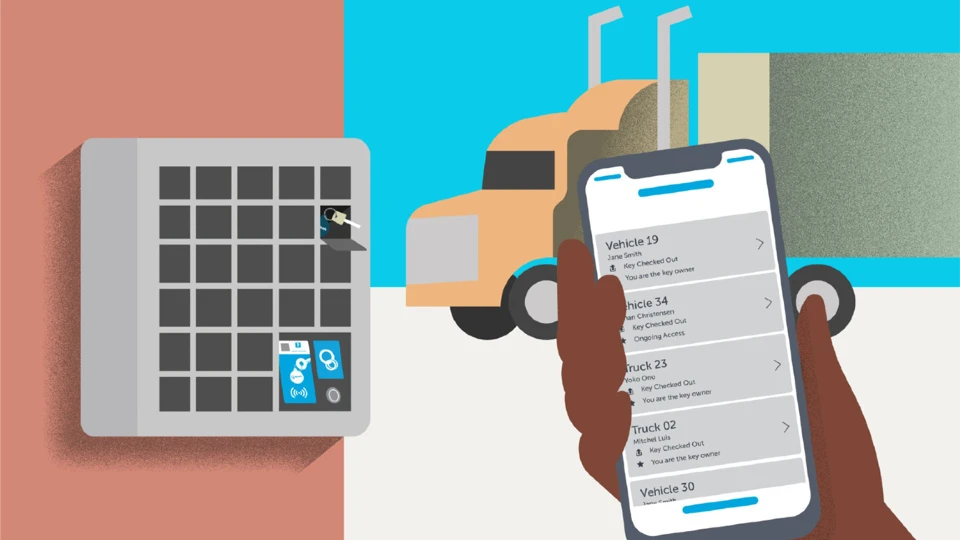
Bezpieczeństwo i zgodność z przepisami załamują się, gdy dostęp jest niejasny, a zapisy rozproszone. Zautomatyzowana kontrola kluczy rozwiązuje oba problemy: ogranicza, kto może wziąć jaki pojazd; i tworzy przejrzysty, opatrzony znacznikiem czasu ślad każdego wypożyczenia i zwrotu. Powiązanie tych danych dostępu z inspekcjami i dziennikami pracy pozwala ograniczyć nieautoryzowane użycie, zapobiega wysyłaniu pojazdów wyłączonych z eksploatacji oraz sprawia, że audyty są szybsze i bardziej sprawiedliwe. Podejście to jest zgodne z zasadą „najmniejszych uprawnień”: ludzie uzyskują tylko taki dostęp, jaki jest im potrzebny do wykonania pracy, nic więcej.
Powiąż dostęp z rolami — nie tylko z drzwiami i szufladami
Polityki takie jak „klucze przebywają w szafce” same w sobie nie budują odpowiedzialności. Przypisz dostęp według roli (kierowca, dyspozytor, technik, przełożony) i, w razie potrzeby, według okna zmiany. W standardach bezpieczeństwa informacji nazywa się to „zasadą najmniejszych uprawnień” i jest to sprawdzony sposób na obniżenie ryzyka bez dodawania tarcia. W praktyce oznacza to, że kierowca na nocnej zmianie może pobrać kluczyki do Jednostki 42 w zatwierdzonych godzinach, podczas gdy przełożony może udzielić jednorazowego wyjątku w przypadku burzy.
Jak pomaga Keycafe: Keycafe obsługuje szczegółowe, oparte na rolach uprawnienia, które można zaplanować na określone okno czasowe lub ustawić jako stały dostęp — dzięki czemu Twoja polityka jest egzekwowana w szafce, a nie tylko na papierze.
Trzymaj niesprawne pojazdy zaparkowane — dopóki nie zostaną dopuszczone do ruchu
Floty podlegające regulacjom muszą dokumentować wady i naprawy za pomocą Raportów z Inspekcji Pojazdów przez Kierowców (DVIRs), a przewoźnicy muszą przechowywać te DVIRy i związane z nimi certyfikaty przez trzy miesiące. Jeśli pojazd jest oznaczony jako „wyłączony z eksploatacji”, nie powinien być wysyłany, dopóki naprawa nie zostanie zakończona, a dokumentacja nie będzie w porządku. Zautomatyzowana kontrola kluczy wzmacnia tę zasadę: gdy konserwacja oznaczy jednostkę, menedżer może natychmiast wyłączyć dostęp do jej kluczy w szafce i ponownie włączyć je po naprawie, tworząc wyraźną granicę odpowiedzialności, która odpowiada ścieżce DVIR.
Jak pomaga Keycafe: Menedżerowie mogą wyłączać lub przywracać dostęp w czasie rzeczywistym, a integracje za pośrednictwem API lub webhooks mogą aktualizować dostęp na podstawie zmian statusu w systemach konserwacji lub telematyki (inicjowane przez Twój workflow).
Dopasuj rejestry HOS/ELD do przechowywania kluczy
Dla przewoźników drogowych, zgodność z Godzinami Pracy Kierowców (HOS) jest egzekwowana za pomocą Elektronicznych Urządzeń Rejestrujących (ELDs), które rejestrują czas jazdy bezpośrednio z pojazdu. Kiedy porównujesz status pracy z ELD z wypożyczeniami i zwrotami kluczy, uzyskujesz spójną historię tego, kto prowadził, kiedy i jakim pojazdem — co jest przydatne do audytów i przeglądów incydentów.
Uczyń audyty rutyną, a nie gorączkową walką
Papierowe listy wyjść znikają; arkusze kalkulacyjne dryfują. Połączony system kontroli kluczy tworzy historie oznaczone czasem i przypisane użytkownikowi, które możesz eksportować na żądanie. To sprawia, że łatwo jest pokazać inspektorowi Twoje przechowywanie DVIR, udowodnić odpowiedzialność za konkretny pojazd lub uzgodnić raport z wyjątku w ciągu minut zamiast godzin.
Jak pomaga Keycafe: Keycafe przechowuje każde zdarzenie odbioru/zwrotu i dostępu w chmurze i umożliwia eksportowanie raportów CSV dotyczących dostępów, kluczy i wymian kluczy dla Twojej polityki przechowywania danych.
Dodaj wizualną odpowiedzialność tam, gdzie ma to znaczenie
Niektóre depoty potrzebują więcej niż tylko dzienników. Dzięki wbudowanemu w nowoczesne szafki wideo możesz nagrywać krótkie klipy, gdy ktoś wchodzi w interakcję z ekranem — lub gdy wykryty zostanie ruch przed urządzeniem — dodając wizualną warstwę do ścieżki audytu dla wrażliwych aktywów lub współdzielonych flot samochodowych.
Jak pomaga Keycafe: MS5 SmartBox firmy Keycafe obsługuje nagrywanie wideo z wyzwalaczami, które można ustawić na bliskość (≈0.6 m) lub interakcję z ekranem; nagrania mogą być przechowywane na urządzeniu, a w ramach niektórych planów przesyłane do przeglądania w chmurze.
Jeden system dla wielu lokalizacji — zarządzany z dowolnego miejsca
Szafki zarządzane w chmurze sprawiają, że praktyczne jest egzekwowanie tych samych zasad w wielu zajezdniach, na różnych zmianach i w różnych działach; bez konieczności stacjonowania przełożonego przy każdej szafce. Administratorzy floty mogą zobaczyć, kto posiada jakie klucze, natychmiastowo cofnąć dostęp i standaryzować procesy we wszystkich lokalizacjach. Ta spójność sprawia, że „polityka” staje się codziennym zachowaniem.
Podsumowanie
Zautomatyzowana kontrola kluczy nie zastępuje Twoich programów bezpieczeństwa i zgodności z przepisami; sprawia, że są one skuteczne. Ograniczając dostęp odpowiednim osobom w odpowiednim czasie, dopasowując dowody DVIR/ELD do odpowiedzialności za klucze i mając dane audytowe na wyciągnięcie ręki, zmniejszasz ryzyko i związane z nim obciążenie administracyjne. Jeśli jesteś gotowy na pilotaż, zacznij od jednej zajezdni o dużym natężeniu ruchu i zmierz redukcję wyjątków oraz nieautoryzowanego użycia; szybko zauważysz zmianę kulturową.