Elektroniczne systemy zarządzania kluczami: Kompletny przewodnik na rok 2026
Zarządzanie kluczami fizycznymi może wydawać się drobnym szczegółem operacyjnym, ale dla każdej firmy prowadzącej wiele lokalizacji, flot, obiektów lub zatrudniającej personel zmianowy staje się ono jedną z najbardziej zaskakująco kosztownych i ryzykownych części codziennych operacji. Brakujący klucz może opóźnić przekazanie klienta, unieruchomić pojazd, zablokować sprzątaczce dostęp do piętra lub wywołać incydent bezpieczeństwa. Dlatego organizacje z branży hotelarskiej, motoryzacyjnej, zarządzania flotą, penitencjarnej, opieki zdrowotnej, edukacji i nieruchomości komercyjnych zastępują tablice na klucze, listy wydania kluczy i podstawowe skrzynki na klucze elektronicznymi systemami zarządzania kluczami.
Ten przewodnik wyjaśnia, czym jest elektroniczny system zarządzania kluczami, jak działa, jakie są jego komponenty i metody uwierzytelniania, jakie korzyści i zwrot z inwestycji (ROI) oferuje, jakie są kwestie zgodności, opcje wdrożenia, zastosowania branżowe, trendy kształtujące tę przestrzeń w 2026 roku oraz jak ocenić odpowiednie rozwiązanie dla Twojej firmy.
Krótka uwaga dotycząca terminologii
Zanim przejdziemy dalej, warto wyjaśnić często spotykany punkt nieporozumienia. Akronim EKMS jest używany w dwóch bardzo różnych kontekstach:
Zarządzanie kluczami fizycznymi — główny temat tego artykułu. Są to bezpieczne szafki, oprogramowanie i systemy uwierzytelniania, które kontrolują dostęp do kluczy fizycznych, takich jak kluczyki samochodowe, klucze do pomieszczeń i klucze do obiektów.
Zarządzanie kluczami kryptograficznymi — zupełnie inna dziedzina, obejmująca generowanie, dystrybucję i ochronę cyfrowych kluczy szyfrujących, najbardziej znana z Elektronicznego Systemu Zarządzania Kluczami Agencji Bezpieczeństwa Narodowego USA do celów bezpieczeństwa komunikacji (COMSEC).
Ten artykuł zajmuje się wyłącznie pierwszą kategorią: fizycznymi, rzeczywistymi kluczami, które otwierają rzeczywiste zamki. Tę kategorię można również spotkać pod nazwami elektroniczny system kontroli kluczy, zautomatyzowany system zarządzania kluczami, inteligentna szafka na klucze, system śledzenia kluczy lub po prostu system zarządzania kluczami (KMS). Terminy te są w dużej mierze wymienne.
Czym jest elektroniczny system zarządzania kluczami?
Elektroniczny system zarządzania kluczami to bezpieczne, zautomatyzowane rozwiązanie, które przechowuje klucze fizyczne, kontroluje dostęp do nich i tworzy kompletny cyfrowy rejestr każdego ruchu klucza. Zamiast polegać na tablicy na klucze, zamykanej szufladzie lub liście wydania kluczy, system wykorzystuje kombinację bezpiecznej szafki, sprzętu do uwierzytelniania, inteligentnych breloków lub znaczników kluczy oraz oprogramowania do zarządzania, aby zapewnić, że właściwa osoba ma dostęp do właściwego klucza we właściwym czasie, a każda transakcja jest rejestrowana automatycznie.
Rezultatem jest coś, czego tradycyjne przechowywanie kluczy nie może zapewnić: prawdziwa odpowiedzialność. Zawsze wiesz, kto ma dany klucz, kiedy go zabrał i kiedy go zwrócił, bez polegania na ręcznych wpisach w dzienniku lub wydawaniu kluczy na zaufanie.
Jak działa elektroniczny system zarządzania kluczami
Chociaż implementacje mogą się różnić, większość systemów działa według podobnego schematu:
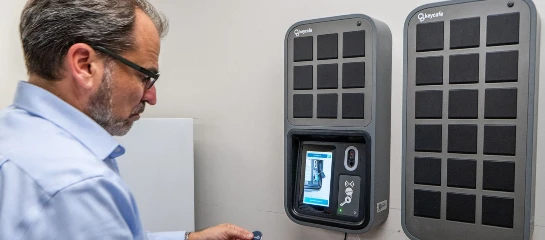
Uwierzytelnianie. Użytkownik podchodzi do szafki i identyfikuje się za pomocą kodu PIN, karty RFID, odcisku palca, mobilnego poświadczenia, kodu QR lub kombinacji metod.
Autoryzacja. Oprogramowanie sprawdza uprawnienia użytkownika w odniesieniu do klucza, o który prosi. Uprawnienia mogą być oparte na roli, lokalizacji, porze dnia, dniu tygodnia, certyfikatach lub dowolnej kombinacji.
Wydanie. Jeśli użytkownik jest autoryzowany, szafka odblokowuje określone miejsce (lub w niektórych projektach całą szafkę) tylko dla zatwierdzonego klucza. Wszystkie inne klucze pozostają zabezpieczone.
Rejestrowanie. System automatycznie rejestruje użytkownika, klucz, czas i wszelkie powiązane metadane. Administratorzy mogą to zobaczyć w czasie rzeczywistym.
Monitorowanie. Gdy klucz jest poza szafką, system śledzi jego status. Jeśli nie zostanie zwrócony w ustalonym czasie lub zostanie zwrócony przez nieupoważnioną osobę, do administratorów wysyłane są alerty.
Zwrot. Po zwróceniu klucza użytkownik ponownie uwierzytelnia się, szafka odczytuje brelok lub znacznik, a transakcja zwrotu jest rejestrowana, zamykając pętlę audytu.
Cały ten cykl trwa zazwyczaj kilka sekund. Krytyczna różnica w stosunku do tradycyjnej szafki na klucze polega na tym, że każdy krok jest zautomatyzowany, opatrzony znacznikiem czasu i powiązany z konkretną osobą, co sprawia, że dane są wystarczająco wiarygodne do wykorzystania w celach zgodności, dochodzeń i analiz operacyjnych.
Kluczowe komponenty
Nowoczesne systemy opierają się na czterech współpracujących ze sobą komponentach:
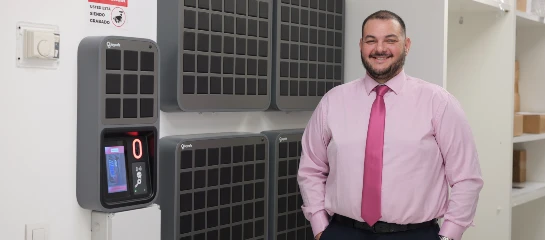
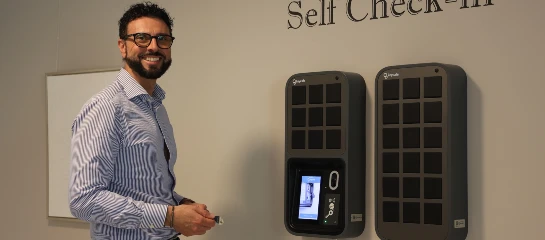
Bezpieczna szafka. Specjalnie zaprojektowane stalowe obudowy, odporne na włamanie. Każdy klucz lub pęk kluczy znajduje się w swoim własnym slocie lub na blokującym się kołku. Rozmiary szafek wahają się od małych, montowanych na ścianie jednostek, przechowujących kilkadziesiąt kluczy, po instalacje wieloszafkowe, przechowujące tysiące kluczy.
Terminal uwierzytelniania. Jest to sposób, w jaki użytkownicy identyfikują się w systemie. Opcje znacznie się rozszerzyły w ciągu ostatnich kilku lat, a większość nowoczesnych systemów obsługuje wiele metod jednocześnie (więcej na ten temat w następnej sekcji).
Inteligentne breloki lub znaczniki kluczy. Każdy klucz lub pęk kluczy jest trwale przymocowany do elektronicznego identyfikatora, zazwyczaj chipu RFID lub NFC. Te identyfikatory pozwalają systemowi rozpoznawać każdy klucz indywidualnie i wykrywać, kiedy został usunięty, zwrócony lub zamieniony między slotami.
Oprogramowanie do zarządzania. Warstwa oprogramowania to miejsce, gdzie kryje się większość prawdziwej wartości. Obsługuje zarządzanie użytkownikami, reguły uprawnień, pulpity nawigacyjne w czasie rzeczywistym, alerty, raportowanie, a coraz częściej integracje z innymi systemami biznesowymi. Platformy oparte na chmurze umożliwiają administratorom zarządzanie kluczami w dziesiątkach lub setkach lokalizacji, z dowolnego urządzenia.
Metody uwierzytelniania: Rozszerzające się menu
Uwierzytelnianie ewoluowało daleko poza pierwotny model klawiatury PIN. Nowoczesny nabywca powinien spodziewać się opcji, w tym:
Kody PIN — podstawa, proste i uniwersalne, najlepiej połączone z innym czynnikiem.
Karty i breloki RFID / zbliżeniowe — oparte na zbliżeniu, często powiązane z istniejącymi systemami identyfikacji pracowników.
Biometria odcisków palców — silna odpowiedzialność indywidualna, choć niezawodność sprzętu różni się w zależności od dostawcy i środowiska.
Mobilne poświadczenia — używanie smartfona jako klucza, często za pośrednictwem Bluetooth lub NFC.
Kody QR — skanowane z telefonu użytkownika, przydatne dla gości, wykonawców lub do jednorazowego dostępu.
Karty w portfelu mobilnym — poświadczenia przechowywane w Apple Wallet lub Google Wallet, więc nie ma nic do zainstalowania.
Uwierzytelnianie wieloskładnikowe (MFA) — połączenie dwóch lub więcej powyższych metod dla kluczy o wysokim poziomie bezpieczeństwa.
Analitycy branżowi przewidują, że dostęp bezhasłowy, oparty na smartfonie stanie się dominującym wzorcem w ciągu najbliższych kilku lat, a niektórzy dostawcy testują poświadczenia Ultra-Wideband (UWB) dla jeszcze bardziej precyzyjnej kontroli zbliżeniowej. Jeśli oceniasz systemy dzisiaj, elastyczność w uwierzytelnianiu jest ważnym czynnikiem zabezpieczającym na przyszłość — system zablokowany na jedną metodę będzie trudniejszy do adaptacji wraz ze zmieniającymi się oczekiwaniami siły roboczej.
Modele wdrożeń: Cloud-native, Cloud-enabled czy On-premises
Jedno z pierwszych pytań architektonicznych, które należy zadać, dotyczy sposobu hostowania systemu. Istnieją trzy szerokie modele:
Systemy cloud-native są budowane od podstaw do działania w chmurze, z interfejsami zorientowanymi na urządzenia mobilne, ciągłymi aktualizacjami, otwartymi API i zarządzaniem wieloma lokalizacjami jako podstawowymi zasadami projektowania. Łatwo skalują się w różnych lokalizacjach, aktualizują się automatycznie i zazwyczaj najlepiej integrują się z nowoczesnymi narzędziami biznesowymi.
Systemy cloud-enabled to starsze produkty on-premises, które zostały przystosowane do komunikacji z interfejsem chmurowym. Działają, ale ich bazowa architektura często ogranicza skalowalność, integrację i użyteczność mobilną.
Systemy on-premises utrzymują wszystko lokalnie — oprogramowanie działa na własnych serwerach, zazwyczaj w jednej lokalizacji. Jest to atrakcyjne dla organizacji z surowymi wymogami dotyczącymi rezydencji danych lub środowisk air-gapped, ale wiąże się z wyższymi kosztami IT, trudniejszym zarządzaniem wieloma lokalizacjami i większymi problemami przy wdrażaniu aktualizacji.
Dla większości współczesnych firm systemy cloud-native są domyślnym wyborem. Organizacje w regulowanych sektorach rządowych, obronnych lub infrastruktury krytycznej mogą nadal uzasadniać wybór rozwiązań on-premises, ale różnica w możliwościach wciąż rośnie z roku na rok.
Korzyści z elektronicznego zarządzania kluczami
Większe bezpieczeństwo i kontrola dostępu
Każda transakcja kluczem jest powiązana z uwierzytelnioną osobą, co eliminuje problem „ktoś to zabrał”, który nęka współdzielone pęki kluczy i papierowe rejestry. Uprawnienia mogą być szczegółowe — ten użytkownik, ten klucz, te godziny, te dni, a zmiany rozchodzą się natychmiastowo. Gdy pracownik odchodzi, jego dostęp jest wycofywany w ciągu sekund, a nie wtedy, gdy ktoś przypomni sobie o odebraniu jego identyfikatora.
Pełna ścieżka audytu i odpowiedzialność
Każde wydanie, zwrot, odrzucona próba i spóźniony zwrot są rejestrowane. Te dane stanowią podstawę prawdziwej odpowiedzialności. Kiedy coś pójdzie nie tak, masz dowody. Kiedy nic nie pójdzie nie tak, masz dokumentację, która dowodzi, że Twój proces działa, co ma znaczenie dla audytów, roszczeń ubezpieczeniowych i dochodzeń wewnętrznych.
Wydajność operacyjna
Automatyzacja rejestracji i wyrejestrowywania eliminuje obciążenie administracyjne. Recepcje, biura dyspozytorskie i floty przestają być kontrolerami ruchu kluczy. Pracownicy mogą pobierać klucze bezpośrednio, bez czekania na menedżera, który odblokuje szafkę lub wyda je. W przypadku operacji zmianowych, oszczędności czasu szybko się kumulują.
Zmniejszenie strat kluczy i kosztów wymiany zamków
Utracone klucze są kosztowne, a ich koszt rośnie. W szczególności nowoczesne kluczyki samochodowe mogą kosztować setki dolarów, gdy uwzględni się programowanie i chipy bezpieczeństwa, a niektóre modele z wyższej półki kosztują ponad 1000 dolarów. Systemy elektroniczne drastycznie zmniejszają wskaźniki strat, zapewniając, że każdy klucz jest albo zabezpieczony w szafce, albo przypisany do konkretnego użytkownika.
Korzyści ubezpieczeniowe i odpowiedzialności cywilnej
Rosnąca liczba ubezpieczycieli w sektorach motoryzacyjnym, flotowym i nieruchomości traktuje formalne, podlegające audytowi zarządzanie kluczami jako czynnik wpływający na zakres ubezpieczenia i składki. Dla organizacji zarządzających aktywami o wysokiej wartości — zapasami pojazdów, portfelami nieruchomości komercyjnych, regulowanymi farmaceutykami — posiadanie udokumentowanego, zautomatyzowanego systemu może obniżyć składki i wzmocnić Twoją pozycję po każdym incydencie prowadzącym do roszczenia.
Widoczność w czasie rzeczywistym we wszystkich lokalizacjach
Dla każdej firmy prowadzącej wiele oddziałów, możliwość podglądu statusu kluczy wszędzie z jednego pulpitu nawigacyjnego zmienia sposób zarządzania operacjami. Menedżerowie regionalni mogą dostrzegać wzorce, lokalizację z chronicznie spóźnionymi zwrotami, konkretną zmianę, podczas której klucze giną, użytkownika, którego próby dostępu są ciągle odrzucane, bez konieczności podróżowania między oddziałami.
Wsparcie zgodności
Branże z regulowaną kontrolą dostępu korzystają z automatycznej dokumentacji, która spełnia lub wspiera ramy takie jak ISO 27001 (bezpieczeństwo informacji), SOC 2 (kontrole organizacji usługowej), HIPAA (opieka zdrowotna), GDPR (ochrona danych), PCI DSS (środowiska płatnicze), BS 7984 (usługi przechowywania kluczy i reagowania) oraz standardy sektorowe w służbach więziennych, lotnictwie i infrastrukturze krytycznej.
Integracje: Gdzie nowoczesne systemy zyskują przewagę
Być może największą pojedynczą luką między elektronicznymi szafkami na klucze pierwszej generacji a nowoczesnymi systemami cloud-native jest integracja. Nowoczesny system nie powinien działać w izolacji; powinien wymieniać dane z resztą Twojego stosu technologicznego.
Przydatne integracje zazwyczaj obejmują:
Systemy tożsamości i HR (HRIS) — dzięki czemu nowi pracownicy, zmiany ról i odejścia automatycznie aktualizują uprawnienia.
Systemy kontroli dostępu — dzięki czemu te same poświadczenia, które otwierają drzwi, mogą wydawać klucz.
Systemy zarządzania flotą i dealerami (DMS) — dzięki czemu aktywność kluczy jest powiązana z zapisami pojazdów, zleceniami serwisowymi i jazdami próbnymi.
Systemy zarządzania nieruchomościami (PMS) w hotelarstwie — dzięki czemu dostęp do kluczy do pokoi i konserwacji jest zgodny z harmonogramem sprzątania i obsługi gości.
Monitoring wideo — dzięki czemu zdarzenia w szafce mogą być automatycznie korelowane z nagraniami z kamer.
Platformy automatyzacji przepływu pracy, takie jak Zapier — dzięki czemu każde narzędzie biznesowe w Twoim stosie technologicznym może reagować na zdarzenia związane z kluczami.
Otwarte API i webhooks — dzięki czemu Twoje własne systemy mogą tworzyć niestandardowe integracje bez blokady dostawcy (vendor lock-in).
Organizacje, które pomijają planowanie integracji, często kończą z tym, co analitycy branżowi nazywają „długiem dostępu” — rosnącą luką między tym, kto faktycznie ma dostęp, a tym, kto system uważa, że ma dostęp, co prowadzi do wyników audytów, problemów ubezpieczeniowych i ryzyka bezpieczeństwa.
Zastosowania branżowe
Hotelarstwo
Hotele wykorzystują elektroniczne zarządzanie kluczami do kontrolowania kluczy zaplecza (piętra sprzątające, konserwacja, gastronomia, magazyny, pralnia, pomieszczenia biurowe) oddzielnie od dostępu do pokoi gościnnych. Personel pobiera klucze bez angażowania recepcji, menedżerowie śledzą zwroty w poszczególnych zmianach, a duże marki wykorzystują pulpity nawigacyjne dla wielu obiektów, aby centralnie nadzorować dziesiątki lub setki nieruchomości. Powszechny problem, który rozwiązują systemy elektroniczne: personel przypadkowo zabierający klucze główne lub sekcyjne do domu po zakończeniu zmiany, co zdarza się częściej, niż przyznaje większość zespołów operacyjnych hoteli.
Salony samochodowe
Zarządzanie kluczami w salonach samochodowych to klasyczny scenariusz „małego problemu, dużego kosztu”. Utracone kluczyki na placu dealerskim oznaczają niezbywalny inwentarz, dopóki nie zostanie wycięty i zaprogramowany klucz zastępczy (często kosztujący setki dolarów). Systemy elektroniczne zapobiegają chaotycznym poszukiwaniom kluczy, przyspieszają jazdy próbne, umożliwiają odbiór i dostawę pojazdów serwisowych po godzinach pracy oraz integrują się z platformami DMS, dzięki czemu zdarzenia związane z kluczami są powiązane z numerami VIN, klientami i zleceniami serwisowymi.
Zarządzanie flotą
Dla wypożyczalni, operatorów logistycznych i każdej firmy użytkującej pojazdy służbowe, możliwość dystrybucji kluczyków samochodowych bez pośrednictwa człowieka jest transformacyjna. Kierowcy uwierzytelniają się przy szafce, pobierają przypisany kluczyk pojazdu i ruszają. Menedżerowie śledzą wykorzystanie, egzekwują wymagania certyfikacyjne (na przykład tylko kierowcy z aktualnymi uprawnieniami CDL mogą pobierać kluczyki do ciężarówek klasy 8) i audytują, kto miał który pojazd w danym momencie.
Organy ścigania i instytucje penitencjarne
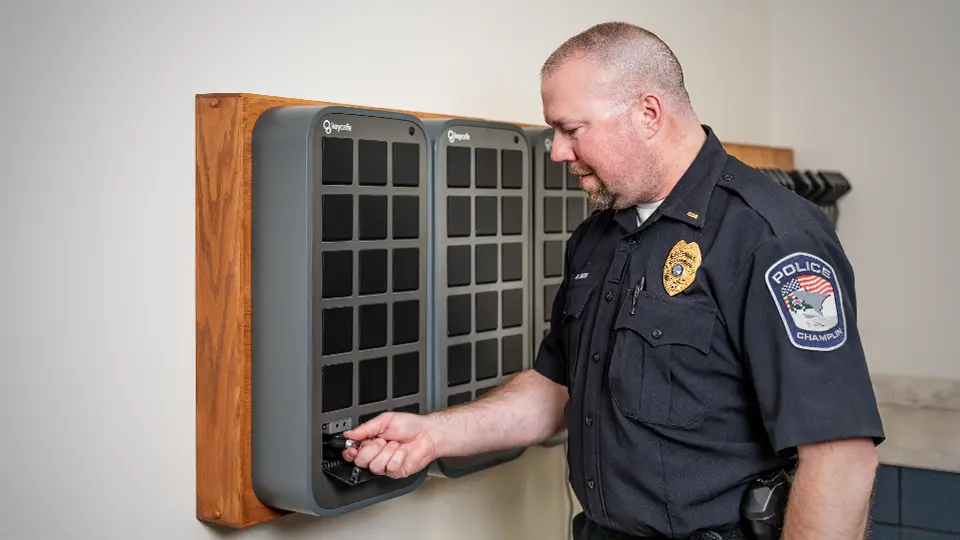
Departamenty policji używają elektronicznych szafek na klucze do zarządzania kluczami do pojazdów patrolowych, kluczami do pomieszczeń dowodów, kluczami do zbrojowni i kluczami do pomieszczeń sprzętowych, z poziomem indywidualnej odpowiedzialności, jakiego wymagają te środowiska. Udokumentowany przypadek: departament policji w Minnesocie zainstalował elektroniczny system zarządzania kluczami, aby wyeliminować uporczywe problemy z utratą kluczy do pojazdów patrolowych i poprawić odpowiedzialność funkcjonariuszy.
Nieruchomości korporacyjne i komercyjne
Zarządcy budynków, zespoły ds. obiektów i zarządcy nieruchomości kontrolują dostęp do serwerowni, pomieszczeń technicznych, obszarów konserwacyjnych, biur kierownictwa i przestrzeni po godzinach pracy. Dla wykonawców i usługodawców samodzielnie zarządzany dostęp (zaplanowane okna czasowe, jednorazowe kody, odbiór na podstawie kodu QR) zastępuje stary schemat „spotkaj się ze mną w holu z kluczem”.
Opieka zdrowotna
Szpitale i kliniki zabezpieczają miejsca przechowywania leków, pomieszczenia sprzętowe, obszary opieki nad pacjentami i biura administracyjne, z rejestrami audytu zgodnymi z wymogami HIPAA. Reguły dostępu oparte na zmianach naturalnie pasują do harmonogramów pielęgniarek.
Edukacja
Uniwersytety, okręgi szkolne i kampusy wykorzystują systemy elektroniczne do zarządzania kluczami głównymi do akademików, kluczami do sal lekcyjnych, dostępem do laboratoriów, kluczami do obiektów sportowych, kluczykami do pojazdów floty kampusowej oraz dostępem konserwacyjnym.
Budownictwo i przemysł
Kontrolowany dostęp do kluczy do niebezpiecznych maszyn, kluczy do pojazdów na placu budowy i kluczy do magazynów narzędzi zapewnia, że tylko certyfikowany personel obsługuje określony sprzęt. Zasady czasowe odzwierciedlają harmonogramy zmian i protokoły bezpieczeństwa.
Centra danych i obiekty o wysokim poziomie bezpieczeństwa
Środowiska o wysokiej wartości wykorzystują elektroniczne zarządzanie kluczami jako jedną z warstw w modelu obrony w głąb, często w połączeniu z MFA, weryfikacją wideo, zasadami integralności dwóch osób i integracjami z kontrolą dostępu.
ROI i aspekty kosztowe
Typowe koszty systemów
Elektroniczne systemy zarządzania kluczami obejmują szeroki zakres cen w zależności od pojemności, funkcji i modelu wdrożenia:
Systemy podstawowe dla małych firm z jedną szafką zazwyczaj zaczynają się od kilku tysięcy dolarów.
Systemy dla średnich firm z oprogramowaniem chmurowym, wieloma metodami uwierzytelniania i umiarkowaną pojemnością zazwyczaj kosztują od kilku do kilkunastu tysięcy dolarów.
Wdrożenia korporacyjne w wielu lokalizacjach, z zaawansowanymi integracjami, mogą kosztować od kilkudziesięciu tysięcy dolarów wzwyż, chociaż nowoczesne modele subskrypcji i finansowania sprawiły, że dostęp jest łatwiejszy niż tradycyjny model zakupu kapitałowego.
Bieżące koszty zazwyczaj obejmują subskrypcje oprogramowania, wsparcie i okazjonalne odświeżenia sprzętu.
Skąd pochodzą oszczędności
Analiza ROI opiera się na kilku kategoriach oszczędności i unikniętych kosztów:
Uniknięte koszty wymiany kluczy i zamków — zwłaszcza w przypadku nowoczesnych kluczyków samochodowych z wbudowaną elektroniką.
Odzyskany czas pracy — koniec z ręcznymi rejestrami, koniec z poszukiwaniem zagubionych kluczy, koniec z czekaniem na menedżera, który odblokuje szafkę.
Zmniejszone przestoje — pojazd lub obiekt, do którego nie ma dostępu, nie generuje przychodów.
Niższe składki ubezpieczeniowe — dla organizacji, gdzie ubezpieczyciele uwzględniają zarządzanie kluczami w swojej ocenie ryzyka.
Uniknięte incydenty bezpieczeństwa — kradzież, nieuprawniony dostęp i związane z tym zobowiązania.
Szybsze audyty — oszczędność godzin lub dni, gdy audytor prosi o historyczne zapisy dostępu.
Prosta ilustracja ROI
Rozważmy firmę, która traci pięć kluczy rocznie przy średnim koszcie wymiany 500 USD za każdy, i wydaje kolejne 3000 USD rocznie na czas pracowników na administrację kluczami i ich poszukiwanie. To 5500 USD rocznie bezpośrednich kosztów przed jakimikolwiek incydentami. System, który eliminuje 80% strat i automatyzuje pracę administracyjną, odzyskuje większość tych wydatków. Dodaj korzyści ubezpieczeniowe, uniknięte przestoje i zapobiegnięte incydenty, a większość klientów zauważa zwrot z inwestycji w ciągu pierwszego lub dwóch lat — często szybciej w branżach o wysokiej rotacji, takich jak motoryzacja i hotelarstwo.
Tradycyjne szafki na klucze a elektroniczne zarządzanie kluczami
Cecha | Tradycyjna szafka na klucze | Elektroniczny system zarządzania kluczami |
|---|---|---|
Kontrola dostępu | Każdy z dostępem do szafki | Uprawnienia dla każdego klucza na użytkownika |
Prowadzenie rejestru | Ręczne rejestry, często niekompletne | Zautomatyzowane, odporne na manipulacje cyfrowe rejestry |
Identyfikacja użytkownika | Podpis lub inicjały | Zweryfikowane uwierzytelnianie (PIN, RFID, biometryczne, mobilne) |
Monitoring bezpieczeństwa | Brak; straty odkrywane po fakcie | Alerty w czasie rzeczywistym o przeterminowanym lub nieautoryzowanym dostępie |
Widoczność w wielu lokalizacjach | Brak; każda szafka to wyspa | Scentralizowany pulpit nawigacyjny dla wszystkich lokalizacji |
Integracje | Brak | API, HRIS, kontrola dostępu, DMS, Zapier itp. |
Skalowalność | Liniowa — więcej szafek, większe koszty ogólne | Blisko zerowy marginalny koszt administracyjny na nową szafkę |
Wsparcie zgodności | Ręczne, kruche | Zautomatyzowane raportowanie zgodne ze wspólnymi ramami |
Dostęp poza godzinami pracy | Wymaga personelu | Samoobsługa ze ścieżką audytu |
Koszt początkowy | Niższy | Wyższy |
Koszt długoterminowy | Wyższy (straty, praca, incydenty) | Niższy (automatyzacja, zapobieganie) |
Kluczowe trendy kształtujące rok 2026 i kolejne lata
Dostęp mobilny i bezhasłowy
Branża odchodzi od sprzętowych breloków w kierunku poświadczeń opartych na smartfonach — kodów QR, kart w portfelu mobilnym, Bluetooth i NFC. Zalety są jasne: żadnych kart do zgubienia, żadnych breloków do ponownego wydawania i poświadczeń, które można natychmiastowo unieważnić z dowolnego miejsca.
Szafki z obsługą IoT i odporność krawędziowa
Nowoczesne szafki są w rzeczywistości punktami końcowymi IoT: sieciowymi, bogatymi w czujniki i połączonymi z chmurą. Najlepsze z nich zawierają również logikę brzegową, dzięki czemu nadal lokalnie egzekwują zasady dostępu podczas awarii sieci, a następnie synchronizują się po przywróceniu łączności. Ta „odporność krawędziowa” ma znaczenie dla zdalnych magazynów, tymczasowych placów budowy i wszędzie tam, gdzie niezawodny internet nie jest gwarantowany.
Wykrywanie anomalii wspomagane przez AI
Modele uczenia maszynowego zaczynają sygnalizować nietypowe wzorce dostępu do kluczy — użytkownik, który zazwyczaj pobiera jeden klucz, nagle pobiera dziesięć, próby dostępu poza normalnymi godzinami, częste odrzucane próby. Wczesne wdrożenia koncentrują się na dostarczaniu zespołom bezpieczeństwa sygnału wartego zbadania, zamiast zastępować ludzki osąd.
Głęboka integracja z systemami biznesowymi
Zarządzanie kluczami jest coraz częściej traktowane jako część szerszej struktury tożsamości i dostępu w firmie, a nie jako samodzielne narzędzie. Spodziewaj się więcej natywnych łączników do platform HRIS, ITSM, flotowych i do zarządzania nieruchomościami.
Wieloobiektowe udostępnianie zero-touch
Nowoczesne szafki są dostarczane wstępnie skonfigurowane i pobierają swoje ustawienia natychmiast po podłączeniu. Wdrożenie nowej lokalizacji powinno trwać minuty, a nie dni. Jest to obecnie podstawowy wymóg dla nabywców korporacyjnych.
Aspekty zrównoważonego rozwoju
Mniej zgubionych kluczy oznacza mniej operacji wymiany zamków, mniej odpadów metalowych i plastikowych oraz mniej wysyłek zastępczych, co stanowi niewielki, ale rzeczywisty argument za zrównoważonym rozwojem, który zaczyna pojawiać się w kryteriach zamówień.
Jak ocenić elektroniczny system zarządzania kluczami
Krótka lista kontrolna dla kupującego, do wykorzystania przy porównywaniu opcji:
Elastyczność uwierzytelniania — czy obsługuje wiele metod, w tym te oparte na urządzeniach mobilnych?
Model wdrożenia — czy jest to prawdziwie cloud-native, czy starszy produkt z nakładką chmurową?
Zarządzanie wieloma lokalizacjami — czy możesz zarządzać wszystkimi lokalizacjami z jednego pulpitu nawigacyjnego z odpowiednim zakresem uprawnień?
Odporność offline — co się dzieje, gdy przestaje działać internet?
Możliwości integracji — otwarte API, webhooks, nazwane integracje z narzędziami, których już używasz?
Ślad sprzętowy — pojemność, ocena bezpieczeństwa fizycznego, wymagania dotyczące zasilania i sieci, elastyczność instalacji.
Raportowanie i eksport danych — czy możesz łatwo wyeksportować dane do audytów i analiz?
System powiadomień — szczegółowy, konfigurowalny, dostarczany przez e-mail, SMS i powiadomienia push.
Tempo aktualizacji od dostawcy — czy dostarczają znaczące funkcje rocznie, czy stagnują?
Całkowity koszt posiadania (TCO) — sprzęt, oprogramowanie, wsparcie i koszt przyszłej rozbudowy.
Wsparcie w pilotażu i wdrożeniu — czy pomagają w planowaniu, instalacji i szkoleniu, czy tylko wysyłają pudełko?
Zgodność i certyfikacje — zgodność ze standardami istotnymi w Twojej branży.
Przykład: Podejście Keycafe
Keycafe to cloud-native platforma elektronicznego zarządzania kluczami, zbudowana wokół połączonej jednostki sprzętowej o nazwie SmartBox. Kilka aspektów tego podejścia warto podkreślić w kontekście powyższych trendów:
Wiele opcji uwierzytelniania w jednym urządzeniu, w tym PIN, karta RFID, NFC Badge, kody QR i karty w portfelu mobilnym — dzięki czemu organizacje nie są ograniczone do jednej metody.
Architektura cloud-first z aplikacją mobilną i pulpitem nawigacyjnym dostępnym przez przeglądarkę, zaprojektowana do zarządzania wieloma lokalizacjami od pierwszego dnia.
Dostęp w trybie offline, dzięki czemu szafki działają pomimo przerw w dostawie sieci i zasilania.
Otwarte integracje, w tym łącznik Zapier, który łączy zdarzenia kluczy z tysiącami narzędzi innych firm, a także API do niestandardowych przepływów pracy.
Dowody z studiów przypadku od klientów takich jak Heiwa Group, SERVPRO oraz Al Packer Ford Lincoln (salon dealerski w West Palm Beach) demonstrujące mierzalne korzyści w zakresie odpowiedzialności i oszczędności czasu.
Podsumowanie
Elektroniczne systemy zarządzania kluczami przeszły drogę od specjalistycznego narzędzia bezpieczeństwa do głównego systemu operacyjnego dla każdej firmy, która polega na kluczach fizycznych. Połączenie bezpiecznego sprzętu, elastycznego uwierzytelniania, oprogramowania opartego na chmurze i głębokiej integracji z resztą stosu technologicznego firmy przekształca to, co kiedyś było chronicznym źródłem tarć i ryzyka, w zarządzany, mierzalny proces.
Dla organizacji nadal korzystających z tablic na klucze, list wydania kluczy lub elektronicznych szafek pierwszej generacji bez możliwości chmurowych, luka w stosunku do tego, co mogą dostarczyć nowoczesne systemy, jest obecnie duża — i poszerza się każdego roku, ponieważ dostawcy rozwijają mobilne poświadczenia, odporność IoT, monitoring wspomagany sztuczną inteligencją oraz integracje, które bezpośrednio łączą klucze z szerszym biznesem. Najlepszy czas na modernizację był kilka lat temu. Drugi najlepszy czas to przed następnym incydentem z kluczem.
Jeśli oceniasz opcje, skorzystaj z powyższej listy kontrolnej dla kupującego, porozmawiaj z dostawcami na temat konkretnych integracji i potrzeb związanych ze zgodnością, jakie ma Twoja branża, i poproś o studia przypadków od organizacji podobnych do Twojej. A jeśli chcesz zobaczyć, jak wygląda w praktyce nowoczesny system cloud-native, Keycafe z przyjemnością Ci go pokaże.